
Bước sang năm 2026, thế giới doanh nghiệp đang chứng kiến một cuộc chuyển giao quyền lực số chưa từng có tiền lệ: số lượng AI Agent (tác nhân trí tuệ nhân tạo tự trị) vận hành trong các hệ thống nội bộ đã bùng nổ, ước tính vượt gấp 80 lần tổng số nhân sự con người. Tuy nhiên, khi các "nhân viên số" này được trao quyền tự động ra quyết định, gọi công cụ (tool calling), truy cập cơ sở dữ liệu và chuyển tiền, một cuộc khủng hoảng bảo mật nghiêm trọng đã lộ diện mang tên "Vùng xám định danh" (Identity Gray Area). Khái niệm Agentic IAM (Identity and Access Management for AI Agents) và quản trị định danh phi con người (Non-Human Identity - NHI) chính thức nổi lên như chiếc khiên phòng thủ sống còn số một của mọi tổ chức.
Cái Bẫy "Vùng Xám Định Danh" Và Cơn Ác Mộng Của Các CISO Năm 2026
Trong giai đoạn thử nghiệm ban đầu của GenAI, phần lớn doanh nghiệp cấu hình cho AI Agent hoạt động bằng các tài khoản dịch vụ tĩnh (Service Accounts) hoặc thậm chí chia sẻ trực tiếp token, API key và quyền của nhân sự quản lý. Khi AI chỉ là các chatbot trả lời câu hỏi thụ động, mô hình này chưa bộc lộ hiểm họa. Nhưng ở năm 2026, AI Agent đã chuyển mình thành các thực thể tự hành (autonomous agents): chúng chủ động lập kế hoạch, phân nhánh tác vụ, sinh mã lệnh và thực thi giao dịch trên hạ tầng đám mây.
Sự bất cập của các hệ thống IAM truyền thống thể hiện rõ ở ba điểm nghẽn chí mạng:
- Phá vỡ nguyên tắc đặc quyền tối thiểu (Least Privilege): Vì tính phi đơn định (non-deterministic) của LLM, các kỹ sư thường cấp quyền "dư thừa" để Agent không bị gián đoạn công việc, vô tình biến mỗi Agent thành một "siêu người dùng" ngầm với quyền hạn vượt tầm kiểm soát.
- Mất dấu vết trách nhiệm giải trình (Traceability Void): Khi một AI Agent thực hiện hành động sai lệch gây rò rỉ dữ liệu hoặc thất thoát tài chính dưới danh nghĩa tài khoản của giám đốc hay service account dùng chung, đội ngũ an ninh mạng hoàn toàn không thể chứng minh ai là chủ mưu hay khâu nào trong chuỗi suy luận đã bị thao túng.
- Lỗ hổng tấn công chuỗi cung ứng nhận thức (Prompt Injection & Goal Hijacking): Kẻ tấn công không cần bẻ khóa mật khẩu truyền thống; chúng chỉ cần đầu độc ngữ cảnh (Indirect Prompt Injection) để điều khiển Agent kích hoạt các đặc quyền nội bộ có sẵn nhằm trích xuất dữ liệu nhạy cảm ra ngoài.
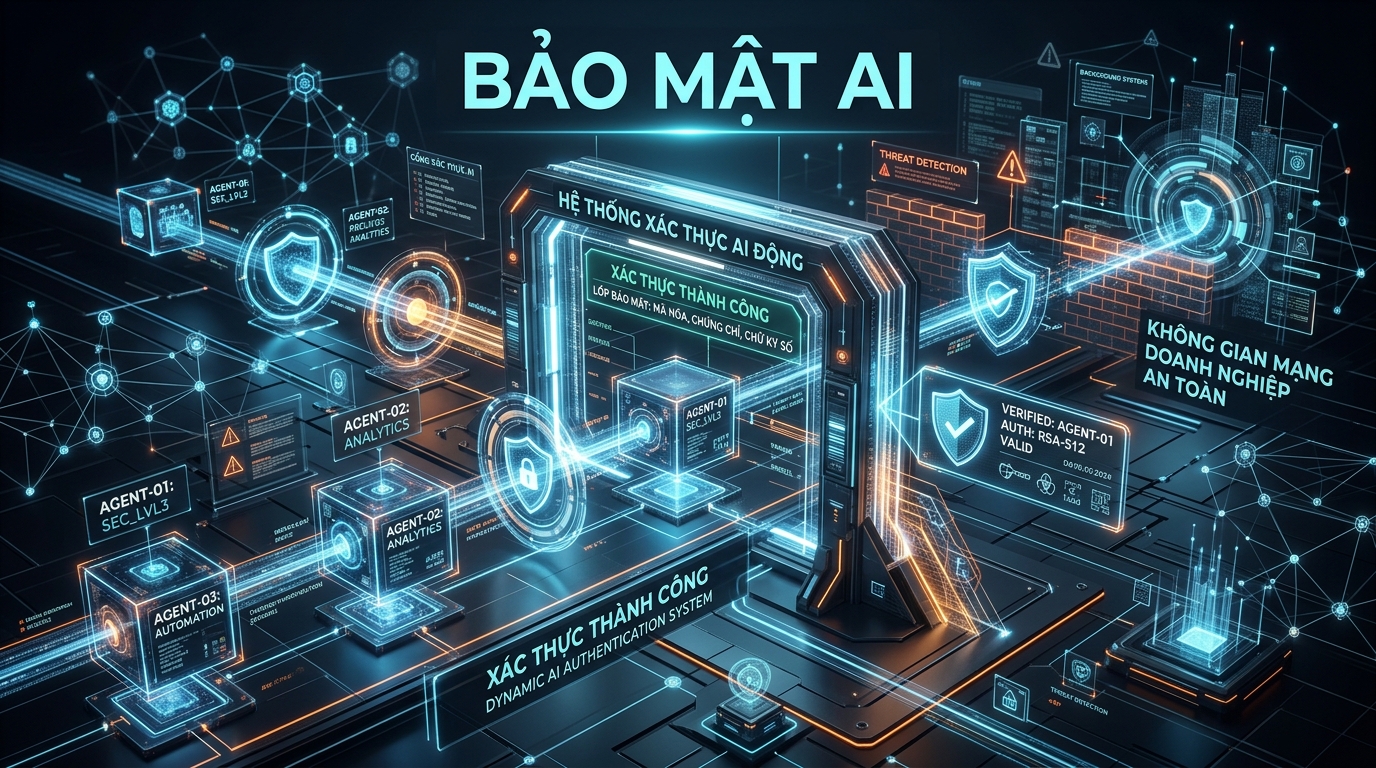
Mô hình xác thực động và cổng kiểm soát đặc quyền theo thời gian thực dành cho AI Agent trong doanh nghiệp.
Bản Chất Của Agentic IAM: 4 Trụ Cột Định Danh Thế Hệ Mới
Agentic IAM không đơn thuần là việc cấp thêm tên đăng nhập hay mật khẩu cho máy móc. Đây là một khung kiến trúc bảo mật toàn diện được thiết kế riêng cho các thực thể phần mềm có khả năng tự suy luận và tự đưa ra quyết định:
1. Định Danh Dựa Trên Mật Mã & Chứng Thực Tải Công Việc (SPIFFE / WIMSE)
Khai tử hoàn toàn các API key tĩnh có thời hạn vĩnh viễn hoặc token lưu trữ lộ thiên trong biến môi trường (.env). Agentic IAM gắn mỗi phiên hoạt động của Agent với một chứng chỉ số mã hóa ngắn hạn thông qua các tiêu chuẩn như SPIFFE (Secure Production Identity Framework for Everyone) và WIMSE (Workload Identity in Multi-System Environments). Danh tính của Agent được chứng thực dựa trên chữ ký mã nguồn, môi trường thực thi và hàm băm trạng thái, khiến việc đánh cắp hoặc giả mạo Agent trở nên bất khả thi.
2. Phân Quyền Theo Thời Gian Thực Theo Ngữ Cảnh & Ý Định (OpenID AuthZEN)
Thay vì cấp quyền "tĩnh" cho toàn bộ tiến trình, Agentic IAM áp dụng cơ chế Runtime Request-Level Authorization. Mỗi khi Agent chuẩn bị gọi một công cụ (Tool Call) — ví dụ như truy vấn bảng lương hay xuất hóa đơn — cổng kiểm soát chính sách sẽ phân tích:
- Mục tiêu hiện tại của nhiệm vụ (Task Intent) có khớp với hành động này không?
- Người dùng ủy quyền ban đầu có đủ thẩm quyền cho thao tác đó không?
- Có dấu hiệu bất thường hay độ lệch ý định (Intent Drift) so với kịch bản được phê duyệt hay không?
3. Chuỗi Ủy Quyền Rõ Ràng & Cấp Quyền Tức Thời (JIT Ephemeral Credentials)
Các định danh của Agent mang tính phù du (ephemeral). Khi một Agent được triệu hồi để hoàn thành báo cáo tài chính trong 5 phút, nó sẽ được cấp một danh tính tạm thời thông qua mô hình Just-In-Time (JIT) với quyền truy cập chỉ mở đúng các bảng dữ liệu liên quan. Ngay khi tác vụ hoàn tất hoặc gặp lỗi, danh tính và quyền hạn này lập tức bị hủy bỏ hoàn toàn, không để lại bất kỳ "cửa sau" nào.
4. Giám Sát Hành Vi & Cầu Dao Ngắt Khẩn Cấp (Intent Drift Circuit Breakers)
Hệ thống theo dõi liên tục véc-tơ hành vi của các Agent. Nếu một Agent chăm sóc khách hàng đột ngột chuyển hướng sang đọc mã nguồn nội bộ hoặc gửi lượng lớn dữ liệu ra cổng webhook lạ, hệ thống phòng thủ sẽ tự động kích hoạt "cầu dao ngắt" (Circuit Breaker), cô lập phiên làm việc của Agent ngay lập tức và gửi cảnh báo đỏ cho đội ngũ SOC.
Lộ Trình 4 Bước Triển Khai Agentic IAM Dành Cho Doanh Nghiệp
Để bảo vệ tổ chức trước làn sóng tấn công nhắm vào thực thể số tự hành, các nhà lãnh đạo công nghệ cần thiết lập lộ trình chuẩn hóa ngay hôm nay:
- Rà soát toàn diện danh mục AI và tác nhân tự trị (Agent Discovery & Inventory): Lập bản đồ minh bạch hóa mọi mô hình, bot tự động, plugin và script đang chạy trong doanh nghiệp; lập tức thu hồi các tài khoản cá nhân của con người đang được chia sẻ cho AI mượn danh.
- Thiết lập danh tính thực thể số chính thức (First-Class Machine Identities): Cấp phát định danh độc lập có mã định danh duy nhất (UUID), phân cấp vai trò và gán trách nhiệm rõ ràng cho từng người quản lý (Human Sponsor) tương ứng với từng Agent.
- Tích hợp các cổng ủy quyền động (Dynamic Policy Enforcement Point): Triển khai các giao thức chuẩn như OpenID AuthZEN hoặc các kiến trúc Proxy bảo vệ tầng MCP (Model Context Protocol) để đánh giá quyền hạn tại từng bước suy luận thay vì cấp quyền mở toang hạ tầng.
- Tự động hóa vòng đời định danh (Lifecycle Governance): Xây dựng quy trình tự động từ khâu phê duyệt sinh Agent, cấp phát quyền hạn tạm thời theo thời gian thực (JIT), cho đến thu hồi và lưu trữ lịch sử kiểm toán (Audit Trail) bất biến phục vụ tuân thủ pháp lý.
Kết luận: Trong kỷ nguyên 2026, sức mạnh của doanh nghiệp không chỉ đo lường bằng việc sở hữu bao nhiêu AI Agent tinh nhuệ, mà nằm ở năng lực kiểm soát và quản trị định danh của lực lượng lao động số đó. Agentic IAM không phải là rào cản làm chậm tiến độ chuyển đổi số, mà chính là bệ phóng vững chắc nhất giúp doanh nghiệp tự tin trao quyền tự chủ cho AI, khai phóng năng suất mà không đánh đổi an ninh tổ chức.