
Bước sang năm 2026, không gian mạng đang chứng kiến cuộc chạy đua vũ trang chưa từng có: tin tặc sử dụng AI để tự động hóa các chuỗi khai thác lỗ hổng và phát tán mã độc đa hình ở tốc độ mili-giây. Trước làn sóng tấn công dồn dập, các trung tâm điều hành an ninh mạng (SOC) truyền thống hoàn toàn quá tải bởi "cơn bão cảnh báo". Sự xuất hiện của Autonomous SOC (Trung tâm Tác chiến An ninh Mạng Tự Trị) với các biệt đội AI Agent chuyên trách đang tạo nên cuộc cách mạng sống còn: tự động điều tra, truy vết và dập tắt các cuộc tấn công tinh vi chỉ trong vài giây.
Nỗi Ám Ảnh "Bão Cảnh Báo" & Điểm Nghẽn Chí Tử Của SOC Truyền Thống
Trong nhiều năm qua, mô hình phòng thủ doanh nghiệp phụ thuộc nặng nề vào các hệ thống SIEM (Security Information and Event Management) và SOAR (Security Orchestration, Automation, and Response) thế hệ cũ. Tuy nhiên, khi hạ tầng đám mây và microservices bùng nổ, mỗi ngày một doanh nghiệp quy mô vừa và lớn tiếp nhận từ 10.000 đến hơn 50.000 cảnh báo an ninh. Thực trạng này dẫn đến những điểm nghẽn nghiêm trọng:
- Khủng hoảng Alert Fatigue (Kiệt sức vì cảnh báo): Thống kê năm 2025–2026 chỉ ra rằng có tới 70% – 85% cảnh báo an ninh là dương tính giả (false positives). Các kỹ sư SOC cấp 1 (Tier-1 Analysts) phải dành hơn 80% thời lượng làm việc chỉ để đối chiếu log thủ công, khiến các mối đe dọa thực sự bị bỏ sót.
- Sự bất lực của kịch bản tĩnh (Static Playbooks): Hệ thống SOAR truyền thống vận hành bằng các câu lệnh rẽ nhánh cố định (if-then-else). Khi tin tặc tinh chỉnh hành vi tấn công hoặc sử dụng kỹ thuật "Living-off-the-Land" (lợi dụng chính công cụ quản trị hệ điều hành), các kịch bản cứng nhắc này lập tức bị vô hiệu hóa.
- Khoảng cách thời gian sinh tử (The Speed Asymmetry): Trong khi kẻ tấn công vũ khí hóa AI có thể xuyên thủng phòng tuyến và leo thang đặc quyền trong chưa đầy 5 phút, thì thời gian phản hồi trung bình (MTTR - Mean Time to Respond) của các đội ngũ SOC con người vẫn dao động từ vài giờ đến nhiều ngày.
Giải Mã Kiến Trúc "Biệt Đội AI Tác Chiến" (Agentic SOC Architecture)
Khác với các công cụ Copilot chỉ đóng vai trò trợ lý gõ lệnh hoặc chatbot tóm tắt, Autonomous SOC năm 2026 vận hành dựa trên kiến trúc Multi-Agent Orchestration (Đa tác tử phối hợp). Mỗi AI Agent đóng vai trò như một chuyên gia an ninh số độc lập, sở hữu khả năng quan sát, suy luận ngữ cảnh và tương tác trực tiếp với hạ tầng mạng:
- Triage Agent (Đặc vụ Phân loại & Sàng lọc): Tiếp nhận luồng cảnh báo từ EDR, SIEM và Cloud Trail. Agent này tự động đối chiếu ngữ cảnh thực tế của hệ thống, xác minh nguồn gốc và loại bỏ tới 90% báo động giả trong chưa đầy 30 giây mà không cần sự can thiệp của con người.
- Forensic & Threat Hunting Agent (Đặc vụ Điều tra & Truy vết): Khi phát hiện dấu hiệu bất thường, Agent tự động tổng hợp toàn bộ lịch sử phiên truy cập (Session logs), truy vấn bảng tiến trình bộ nhớ, phân tích gói tin mạng và lập bản đồ tấn công theo ma trận MITRE ATT&CK nhằm xác định chính xác "Bệnh nhân số 0" (Patient Zero).
- Containment & Remediation Agent (Đặc vụ Tác chiến & Cô lập): Dựa trên kết luận điều tra, Agent tính toán biện pháp ứng phó tối ưu: tự động cô lập máy trạm bị nhiễm qua EDR API, vô hiệu hóa tài khoản bị xâm nhập, thu hồi API token bị lộ và đẩy quy tắc chặn tức thì lên tường lửa thế hệ mới (NGFW).
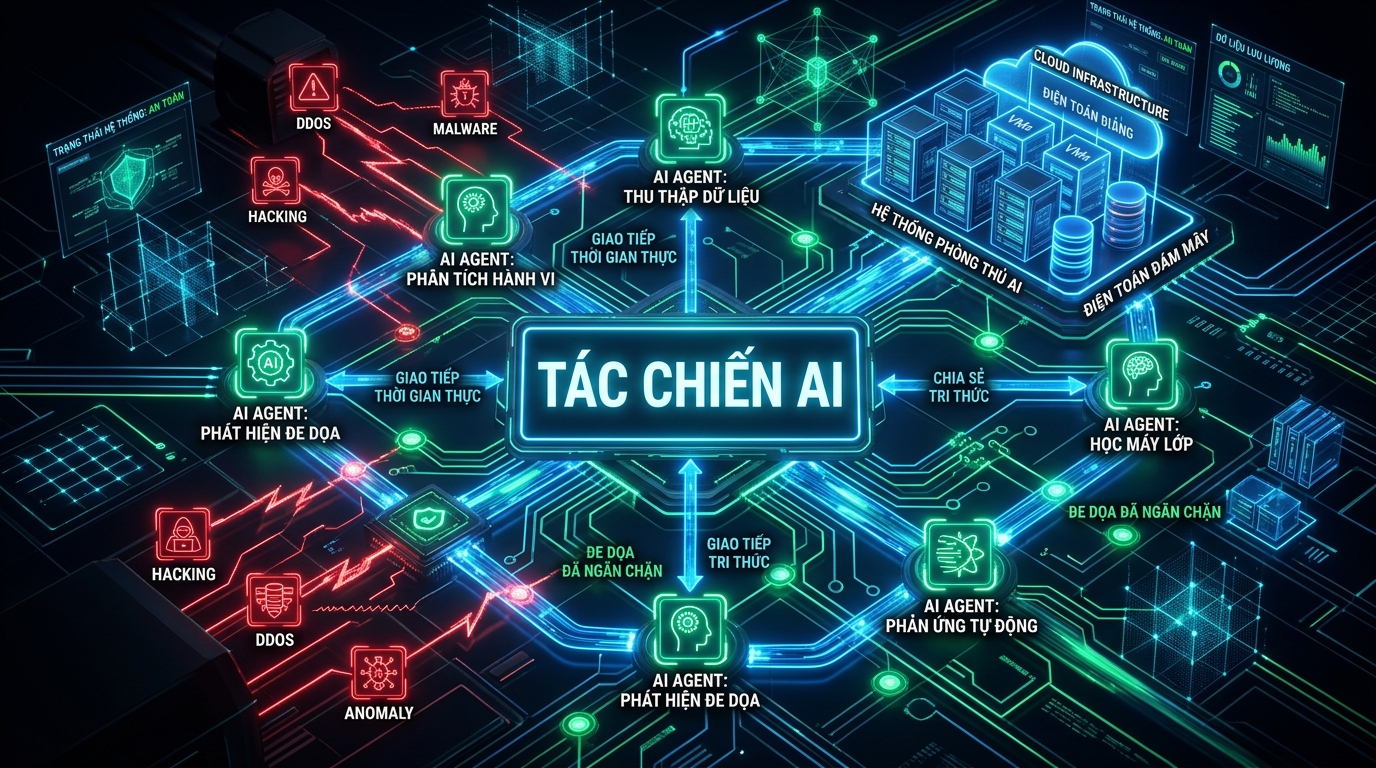
Mô hình biệt đội AI Agent phối hợp phát hiện, điều tra hành vi và cô lập cuộc tấn công theo thời gian thực
Đột Phá Vận Hành: Từ "Agentic SOAR" Đến Liên Minh Chuẩn Hóa 2026
Cuộc cách mạng của Autonomous SOC không chỉ nằm ở mô hình ngôn ngữ lớn (LLM), mà là khả năng **tự lập luận tại thời gian thực (Runtime Reasoning)**. Đây chính là bước tiến từ SOAR thông thường lên Agentic SOAR:
- Thích ứng động không cần viết lại mã: Khi đối mặt với một chiến dịch tấn công chưa từng có tiền lệ (Zero-day Campaign), Agentic SOAR tự động xây dựng chuỗi giải pháp từng bước dựa trên mục tiêu tối thượng: bảo vệ an toàn kho dữ liệu cốt lõi mà không làm gián đoạn dây chuyền sản xuất.
- Sự trỗi dậy của Agentic SOC Alliance: Năm 2026, các liên minh bảo mật công nghệ hàng đầu đã công bố chuẩn giao tiếp mở cho AI Security Agents. Nhờ giao thức mở (dựa trên các giao thức tiêu chuẩn như MCP và Security Context Protocols), các agent từ CrowdStrike, Microsoft Sentinel, Palo Alto Networks hay các nền tảng nguồn mở có thể trao đổi telemetry và phối hợp tác chiến liền mạch.
- Rút ngắn chỉ số MTTR từ hàng giờ xuống dưới 2 phút: Thời gian trung bình để phát hiện, thẩm định bằng chứng số và thực thi hành động ngăn chặn giảm từ 180 phút xuống chỉ còn 90–120 giây, bẻ gãy đòn tấn công trước khi mã độc kịp mã hóa dữ liệu (Ransomware encryption).
Thách Thức Rủi Ro & Cơ Chế "Human-in-the-Loop" Hiện Đại
Một nỗi lo ngại lớn nhất của các Giám đốc An ninh Thông tin (CISO) khi trao quyền tự trị cho AI là nguy cơ "phản ứng thái quá" (Over-containment) – ví dụ: AI tự ý cô lập cụm máy chủ cơ sở dữ liệu thanh toán chính của doanh nghiệp chỉ vì một cảnh báo bất thường vô hại. Do đó, Autonomous SOC năm 2026 được thiết lập theo cơ chế phân tầng rủi ro nghiêm ngặt:
- Phân quyền tự trị theo mức độ tác động (Tiered Autonomy): Đối với các tác vụ rủi ro thấp hoặc phạm vi hẹp (như cô lập email phishing, khóa tài khoản thử mật khẩu sai hàng loạt), AI Agent có toàn quyền tự động xử lý 100%. Đối với các hạ tầng cốt lõi (Domain Controller, Database trung tâm), AI chuẩn bị sẵn hồ sơ điều tra chi tiết và nút bấm "Phê duyệt 1 chạm" cho chỉ huy con người.
- Runtime Guardrails & Kiểm toán hành vi: Mọi hành động của AI Agent đều được giám sát trong môi trường sandbox và ghi nhận vào sổ nhật ký bất biến (Immutable Audit Trail) để đảm bảo không có bất kỳ hành vi lạm quyền hay can thiệp ngoài ý muốn nào.
- Nâng tầm kỹ sư an ninh từ "Thợ lọc Log" thành "Chỉ huy Chiến lược": Con người không còn bị bào mòn năng lượng vào việc phân loại hàng nghìn alert tầm thường mỗi ngày. Đội ngũ an ninh chuyển trọng tâm sang săn tìm mối đe dọa chuyên sâu (Advanced Threat Hunting), tinh chỉnh chính sách phòng thủ và thiết kế kiến trúc bảo mật tương lai.
Lộ Trình 4 Bước Triển Khai Autonomous SOC Cho Doanh Nghiệp
Để từng bước tiếp cận và làm chủ sức mạnh phòng thủ tự trị năm 2026 mà không làm gián đoạn vận hành, các tổ chức nên áp dụng lộ trình bài bản sau:
- Bước 1 - Chuẩn hóa nguồn dữ liệu & Khai thông bộ nhớ dài hạn: Đảm bảo toàn bộ log từ máy trạm, máy chủ đám mây, mạng và ứng dụng SaaS được chuẩn hóa định dạng (OCSF - Open Cybersecurity Schema Framework), tạo nền tảng tri thức sạch để AI Agent truy vấn ngữ cảnh.
- Bước 2 - Vận hành AI Triage Agent ở chế độ "Shadow Mode": Để AI Agent song hành cùng đội ngũ kỹ sư hiện tại trong 4–8 tuần. AI sẽ đưa ra các khuyến nghị phân loại cảnh báo để so sánh với quyết định của con người, qua đó đo lường độ chính xác và tinh chỉnh mô hình trước khi cấp quyền can thiệp.
- Bước 3 - Trao quyền tự động hóa có kiểm soát cho các mối đe dọa phổ biến: Kích hoạt tính năng tự động cô lập cho các tình huống có độ tin cậy cao như rò rỉ mã bí mật (Secret leak), tài khoản người dùng bị lộ trên Dark Web hoặc máy trạm bị mã độc Trojan tấn công.
- Bước 4 - Thiết lập cơ chế đánh giá liên tục (Continuous Red Teaming): Sử dụng chính các AI Agent tấn công (AI Red Teaming) để giả lập các cuộc thâm nhập tinh vi vào ban đêm, giúp hệ thống phòng thủ Autonomous SOC tự học hỏi, phát hiện điểm yếu và liên tục tự hoàn thiện.
Kết luận: Trong kỷ nguyên mà các cuộc tấn công mạng được dẫn dắt bởi trí tuệ nhân tạo với tốc độ tính bằng phần nghìn giây, việc tiếp tục duy trì trung tâm vận hành an ninh phụ thuộc vào sức người thủ công đồng nghĩa với việc chấp nhận thất bại. Autonomous SOC không loại bỏ vai trò của chuyên gia an ninh, mà là vũ khí tối thượng giúp doanh nghiệp biến thế trận từ phòng thủ bị động sang phản công chủ động, bảo vệ an toàn toàn diện tài sản số trong năm 2026 và tương lai.